Een FortiSwitch met een statische uplink-trunk en het adres van de FortiGate vast in zijn config komt zelfstandig online over een airMAX-bridge, zonder dat je iets aan de discovery op de FortiGate verandert. Dat is de basis voor meerdere switches achter een PtMP-AP. Hieronder de opzet, de valkuil die ons een kwartier kostte en wat we hebben geverifieerd.
Waarom laag 3
In de vorige blog kreeg ik een FortiSwitch online achter een airMAX-bridge door de FortiLink-discovery aan te passen. Dat werkt met een switch. Bij een PtMP-opstelling, een AP met meerdere stations en achter elk station een eigen FortiSwitch, loop je tegen een grens aan.
FortiLink op laag 2 gaat uit van een switch per FortiLink-poort. Een tweede switch hoort de FortiGate te bereiken via de eerste, over een ISL die de switches onderling opzetten met LLDP. Achter een bridge komt LLDP niet door, dus dat gebeurt niet. De FortiGate ziet dan twee switches achter een poort waar hij er een verwacht.
Bij FortiLink over laag 3 draait de rol om. De FortiGate ontdekt de switch niet meer op zijn poort; de switch zoekt de FortiGate zelf op via een IP-adres. Twee switches in hetzelfde segment zitten elkaar dan niet in de weg.
De opstelling
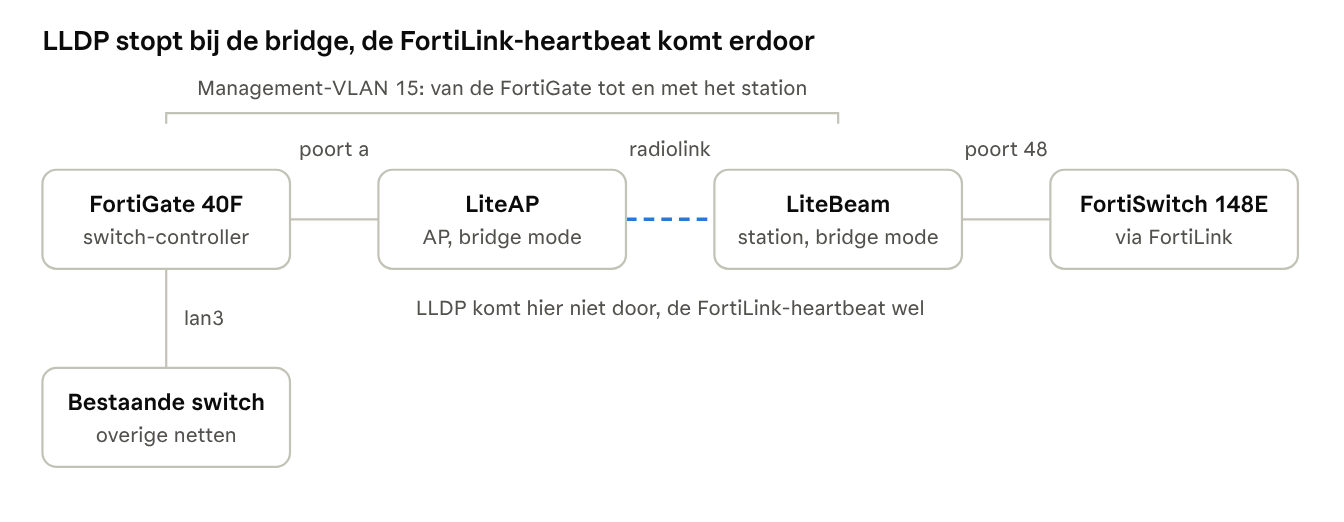
FortiGate --- AP --+-- station 01 --- FortiSwitch-01
                   +-- station 02 --- FortiSwitch-02
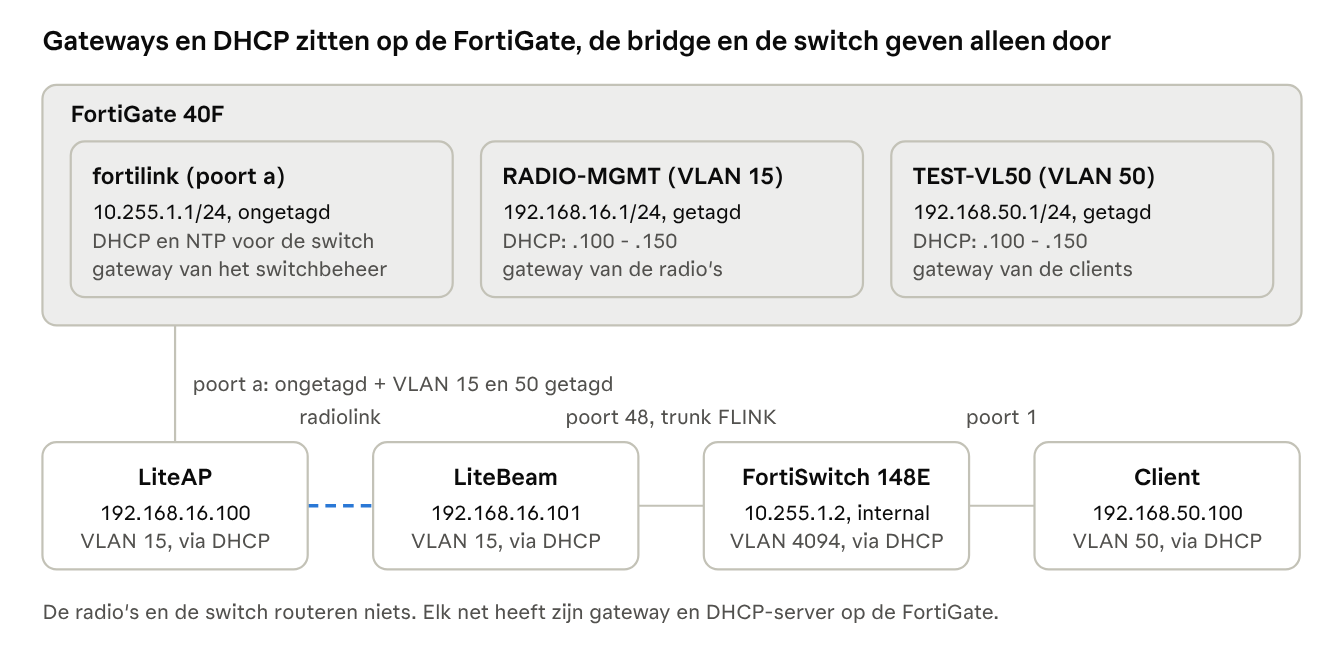
Drie netten lopen over dezelfde poort en dezelfde radiolink: het beheer van de switch ongetagd, en het management van de radio's en het client-VLAN getagd. Alle drie hebben hun gateway en DHCP-server op de FortiGate.
Een FortiGate als switch-controller, een airMAX AP en twee stations in bridge mode, en achter elk station een FortiSwitch. De radio's hebben hun eigen getagde management-VLAN, zoals beschreven in de vorige blog.
Wat we willen weten:
- Komt een switch via laag 3 online over de bridge?
- Blijven twee switches achter twee stations allebei stabiel online?
- Werken de VLAN's en DHCP van de FortiGate nog op de poorten van de switches?
- Herstelt alles vanzelf na een onderbreking van de radiolink en na een herstart?
De procedure komt uit de Fortinet-documentatie: factory reset van de switch, een statische uplink-trunk, en het adres van de FortiGate vast in de config van de switch.
De configuratie
Op de FortiGate verandert er bijna niets. De FortiLink-interface blijft zoals hij is, met de standaard LLDP-discovery. We hebben alleen het bronadres vastgezet, zoals de Fortinet-documentatie voorschrijft:
config system interface
    edit "fortilink"
        set switch-controller-source-ip fixed
    next
end
Het werk zit op de switch, via de console. De procedure begint met een factory reset:
execute factoryreset
Daarna vertel je de switch waar de FortiGate zit, maak je de uplink naar het station aan als statische trunk en zet je het beheer-VLAN erop. Poort 48 is hier de poort waar het station in zit, 10.255.1.1 het adres van de FortiLink-interface:
config switch-controller global
    set ac-discovery-type static
    config ac-list
        edit 1
            set ipv4-address 10.255.1.1
        next
    end
end

config switch trunk
    edit "FLINK"
        set auto-isl 1
        set static-isl enable
        set static-isl-auto-vlan disable
        set members "port48"
    next
end

config switch interface
    edit "FLINK"
        set native-vlan 4094
        set allowed-vlans 1-4094
        set dhcp-snooping trusted
        set edge-port disabled
    next
    edit "internal"
        set native-vlan 4094
    next
end
De laatste drie regels zijn de valkuil. Na een factory reset zit het beheer van de switch in VLAN 1. De trunk stuurt dat getagd naar de FortiGate, waar niemand erop antwoordt, en de switch blijft eindeloos op een DHCP-adres wachten. Pas met internal in VLAN 4094 komt het verzoek ongetagd aan op de FortiLink-interface en krijgt de switch een adres.
Drie minuten later staat hij op Authorized/Up.
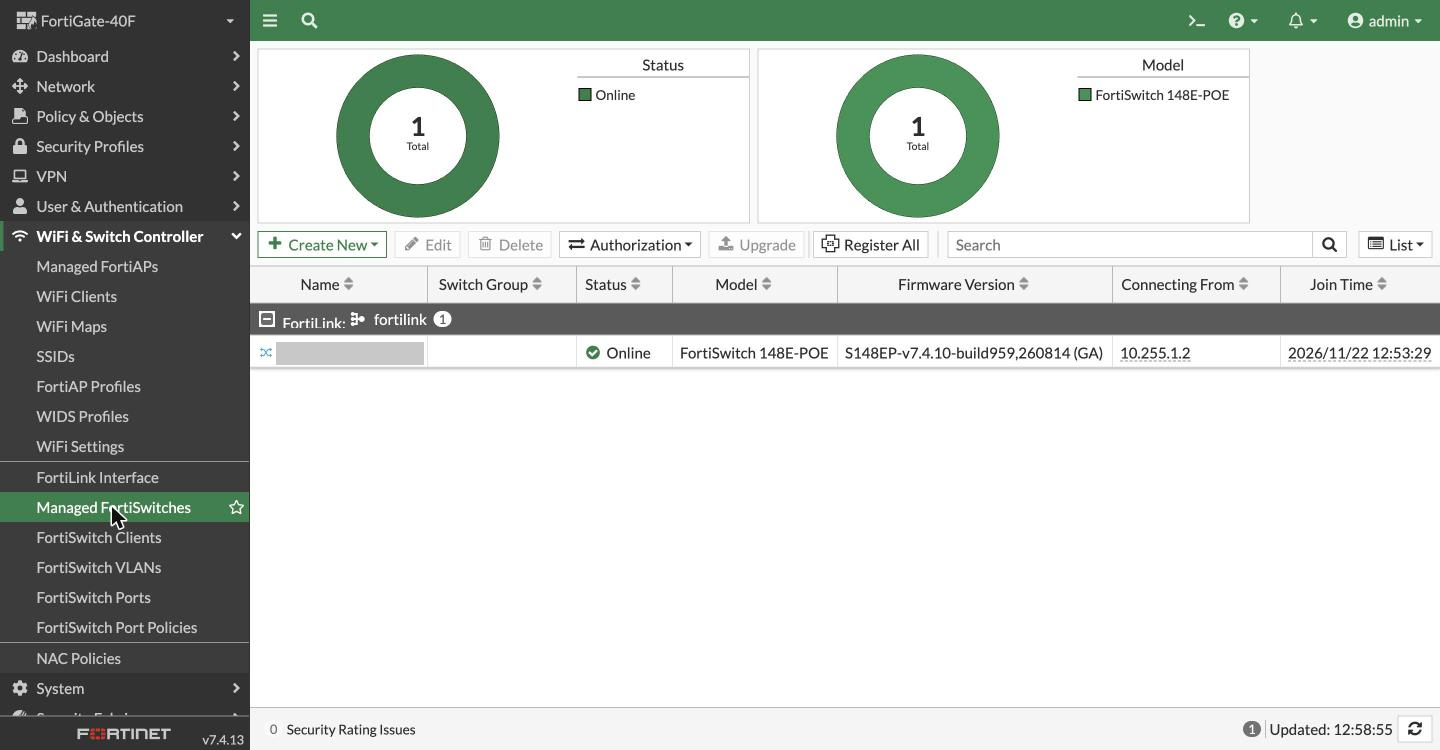
Een detail: op de pagina Trunk Ports van de FortiGate staat de trunk FLINK niet. De FortiGate beheert hem niet en toont hem dus ook niet. Wie later naar deze switch kijkt, vindt de uplink alleen in de config van de switch zelf. Leg dat vast.
Een client achter de switch
Een switch die online staat is nog geen werkend netwerk. De vraag is of een VLAN van de FortiGate tot op een toegangspoort komt, met DHCP en internet. Dat gaat volledig vanaf de FortiGate.
Een VLAN onder de FortiLink-interface, met een DHCP-server:
config system interface
    edit "TEST-VL50"
        set ip 192.168.50.1 255.255.255.0
        set allowaccess ping
        set interface "fortilink"
        set vlanid 50
    next
end

config system dhcp server
    edit 0
        set interface "TEST-VL50"
        set default-gateway 192.168.50.1
        set netmask 255.255.255.0
        config ip-range
            edit 1
                set start-ip 192.168.50.100
                set end-ip 192.168.50.150
            next
        end
    next
end
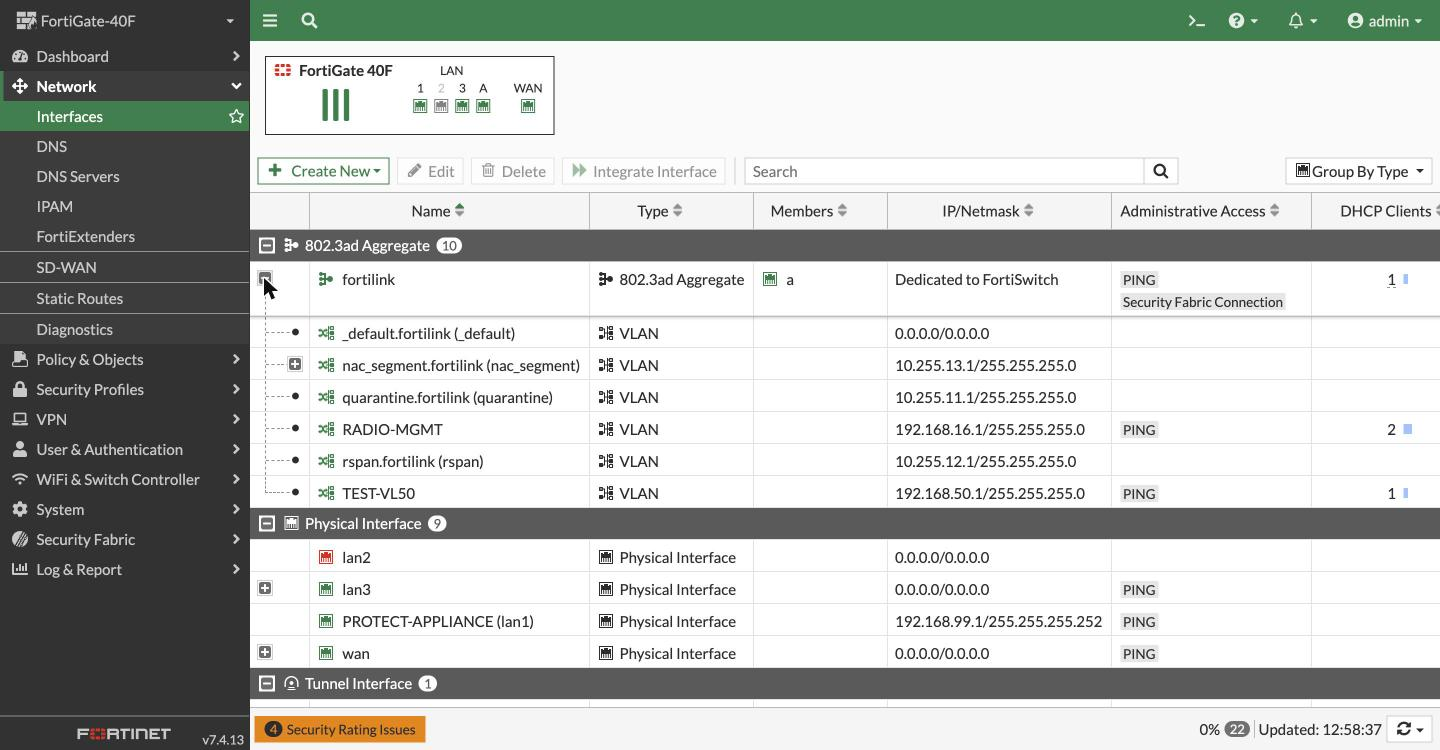
Poort 1 van de switch in dat VLAN:
config switch-controller managed-switch
    edit "<serienummer>"
        config ports
            edit "port1"
                set vlan "TEST-VL50"
            next
        end
    next
end
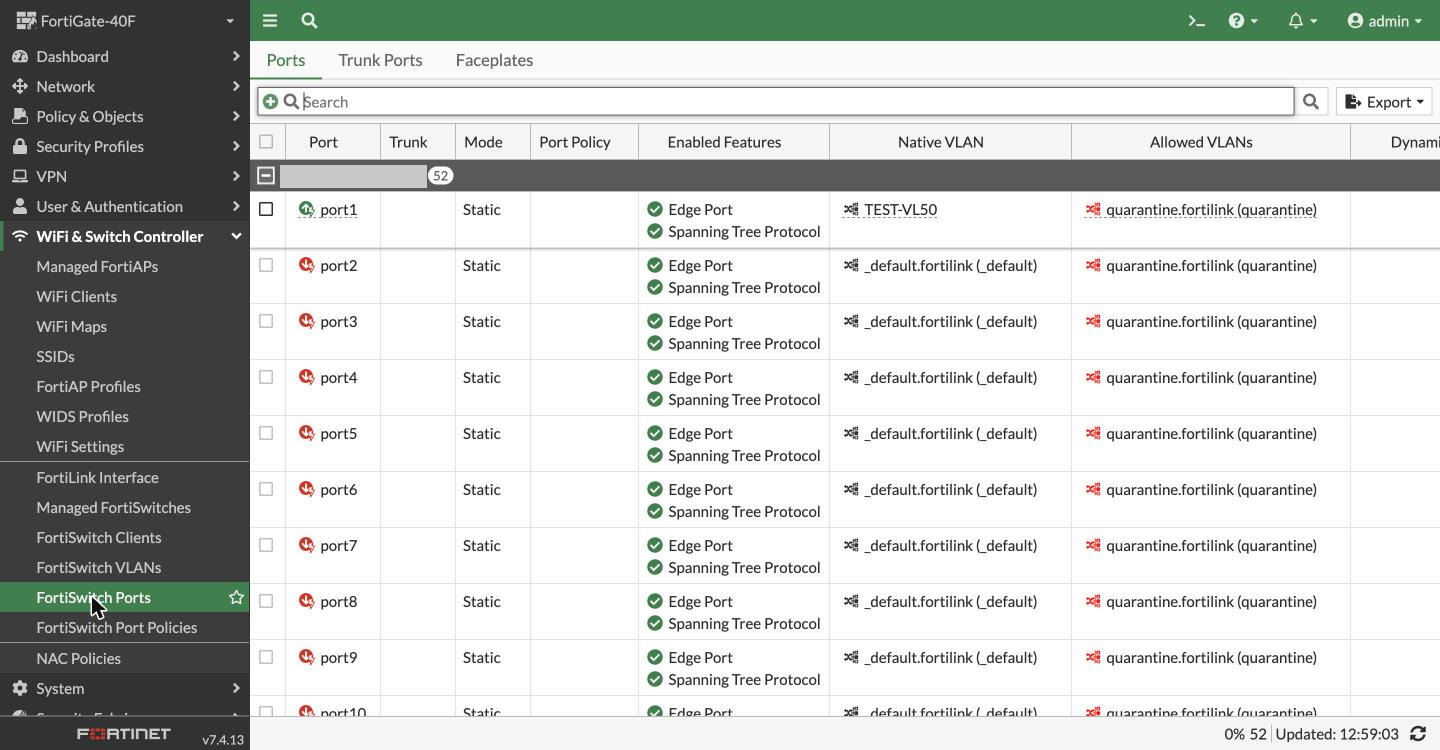
En een policy naar buiten, want zonder regel laat de FortiGate niets door:
config firewall policy
    edit 0
        set name "TEST-VL50-to-INTERNET"
        set srcintf "TEST-VL50"
        set dstintf "INTERNET"
        set srcaddr "all"
        set dstaddr "all"
        set action accept
        set schedule "always"
        set service "ALL"
        set nat enable
    next
end
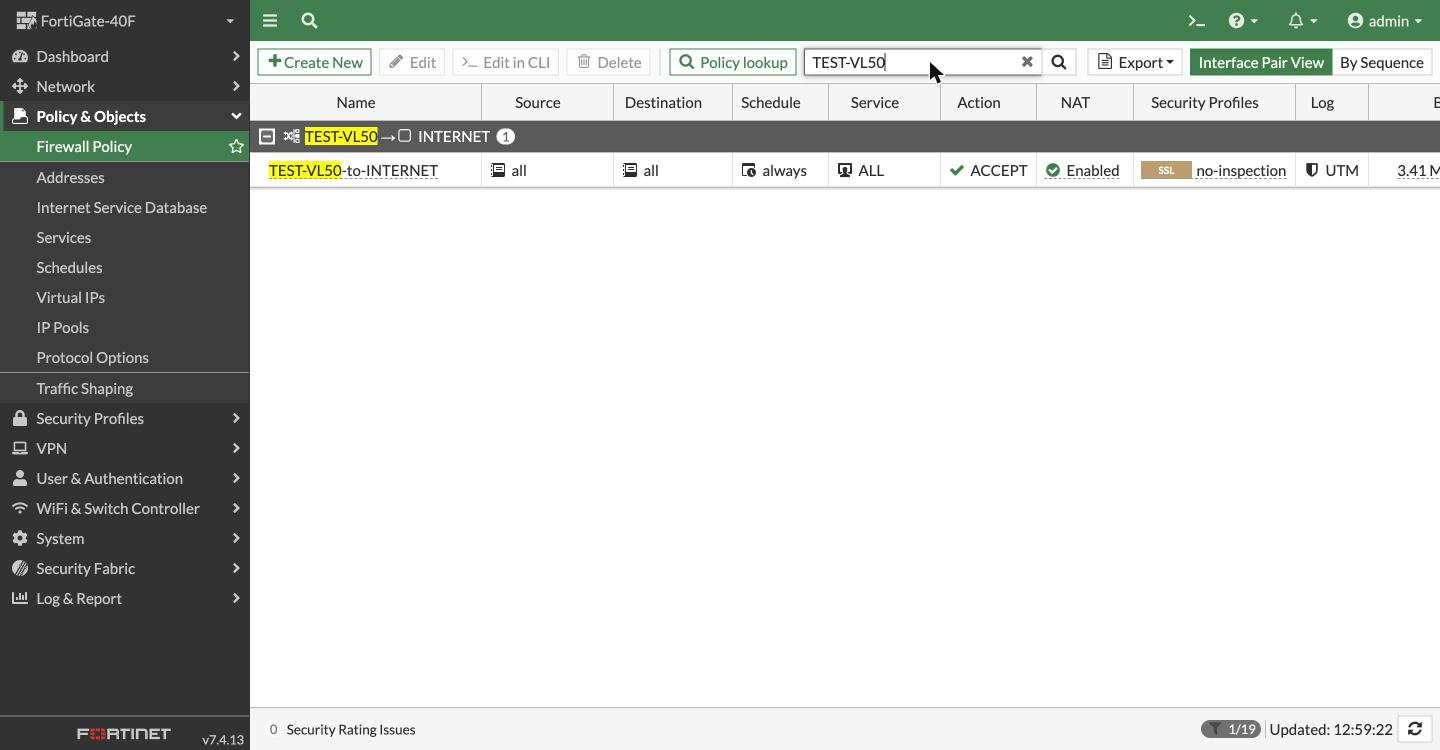
De switch nam de poortinstelling direct over. Een laptop op poort 1 kreeg 192.168.50.100, bereikte de FortiGate in minder dan 2 ms over de bridge en 8.8.8.8 in ongeveer 6 ms. Voor de client is er geen verschil met een switch die met een kabel aan de FortiGate hangt.
Wat we hebben geverifieerd
| Test | Uitkomst |
|---|---|
| Online komen na een herstart, FortiGate op LLDP-discovery | Ongeveer 3 minuten, zonder ingreep |
| Config-sync van de FortiGate | Laat de handmatige config op de switch intact |
| VLAN van de FortiGate op een toegangspoort, met DHCP | Werkt, client kreeg direct een adres |
| Onderbreking van 30 seconden | Beheersessie blijft staan, client ongeveer 57 seconden zonder verbinding |
| Onderbreking van 4 minuten | Client binnen 1 minuut terug, beheersessie na ongeveer 1,5 minuut |
| Uitval gemeld door de FortiGate | Pas na 2 tot 3 minuten |
Het verschil met de opzet uit de vorige blog zit in de onderbrekingen. Daar liet de switch zijn trunk vallen zodra de FortiGate wegviel en moest hij opnieuw ontdekt worden. Nu blijft de trunk staan. Zodra de bridge weer verkeer doorlaat, hebben clients verbinding, nog voordat de FortiGate de switch weer als online meldt.
Let op de laatste regel in de tabel. De FortiGate toont een switch nog minutenlang als Up terwijl de link al weg is. Voor monitoring is een ping naar het beheeradres van de switch of naar het station betrouwbaarder dan de status in de switch-controller.
Is dit nu laag 3?
Strikt genomen niet. De FortiGate toont de switch met vlag 2, laag 2, omdat hij via de bridge in hetzelfde segment zit als de FortiLink-interface. Je ziet het in de kolom FLAG:
execute switch-controller get-conn-status

FortiLink interface : fortilink
SWITCH-ID          VERSION         STATUS          FLAG   ADDRESS      JOIN-TIME
S148EPxxxxxxxxxx   v7.4.10 (959)   Authorized/Up    2     10.255.1.2   Sun Nov 22 12:53:29 2026

Flags: C=config sync, U=upgrading, S=staged, D=delayed reboot pending, E=config sync error, 2=L2, 3=L3, V=VXLAN, T=tunnel, X=External
Managed-Switches: 1 (UP: 1 DOWN: 0 MAX: 8)
Wat we gebouwd hebben is FortiLink op laag 2, maar met de statische trunk en statische discovery uit de laag-3-procedure van Fortinet. Het effect is wat we zochten: de switch is niet meer afhankelijk van de FortiGate om zijn uplink te vormen.
Is dit een ondersteunde opzet?
Niet aantoonbaar. De config op de switch komt uit de laag-3-procedure van Fortinet, maar de opstelling eromheen is een mengvorm. Fortinet noemt bij laag 3 twee beperkingen waar deze opzet tegenin gaat: er mogen geen VLAN's doorlopen tussen FortiGate en switch, en een switch mag niet tegelijk aan een laag-3- en een laag-2-netwerk op hetzelfde segment hangen. Wij laten VLAN 15 en 50 juist doorlopen, en de switch zit in het segment van de FortiLink-interface zelf.
Nergens staat dat het niet mag, maar het staat ook nergens beschreven. Dat geldt ook voor twee switches naast elkaar achter een FortiLink-poort, zonder ISL ertussen. Reken er bij een storing op dat Fortinet-support daarnaar vraagt.
Voor meerdere switches achter een PtMP-link, met de FortiGate als gateway, beschrijft Fortinet geen enkele opzet. De routes die wel in de documentatie staan, passen elk maar half:
- Echte laag 3, met het switchbeheer in een eigen gerouteerd subnet. Dan mogen VLAN's niet doorlopen naar de FortiGate, dus die kan geen gateway meer zijn voor de clients achter de switch. Een 148E neemt die rol in FortiLink-modus ook niet over: routeren doet hij alleen standalone.
- FortiLink point-to-point over laag 2. Dat is bedoeld voor twee FortiSwitches, een aan elke kant van de bridge, niet voor een AP met meerdere stations.
- FortiLink over VXLAN. Dat ondersteunt de 1xxE-serie niet.
- FortiLink over HTTPS, sinds FortiOS en FortiSwitchOS 7.4.2. De switch belt dan zelf naar de FortiGate en heeft geen discovery over de bridge nodig. Volgens Fortinet werkt het over laag 2 en laag 3, maar een bridge of switch van een ander merk ertussen noemen ze niet. Met een switch hebben we het getest, zie hieronder.
Moet het aantoonbaar ondersteund zijn, beheer de switches dan zonder FortiLink: standalone, via FortiLAN Cloud of via FortiSwitch Manager. De FortiGate blijft dan gewoon gateway en DHCP-server voor de getagde VLAN's over de bridge.
Terugvaloptie: FortiLink over HTTPS
Blijkt de opzet hierboven met twee switches niet stabiel, dan is FortiLink over HTTPS de volgende stap. De switch bouwt dan zelf een SSL-tunnel op naar het FortiLink-adres op poort 443, in plaats van een CAPWAP-sessie. Fortinet ondersteunt dat sinds FortiOS en FortiSwitchOS 7.4.2, ook op de 1xxE-serie. De enige Fortinet-tip waarin meerdere switches achter laag 2 van een ander merk werken, gebruikt deze modus.
Op de FortiGate verandert niets. Op de switch komen er twee blokken bij, naast de trunk en internal in VLAN 4094:
config switch-controller global
    set mgmt-mode https
end

config system flan-cloud
    set service-type fortilink-https
    set name 10.255.1.1
    set status enable
end
De switch komt daarna terug met vlag 2T, waarbij de T voor tunnel staat:
S148EPxxxxxxxxxx v7.4.10 (959) Authorized/Up 2T 10.255.1.2 Sun Nov 22 18:13:21 2026
Met een switch hebben we dit op 22 november getest:
| Test | Uitkomst |
|---|---|
| Beheer via HTTPS met FortiSwitchOS 7.4.10 | Werkt, vlag 2T |
| VLAN van de FortiGate op een toegangspoort, met DHCP | Werkt, de FortiGate blijft gateway |
| Onderbreking van 25 seconden, client | Ongeveer 47 seconden zonder verbinding, ruim 20 seconden na het terugsteken weer online |
| Onderbreking van 25 seconden, beheersessie | Valt weg en komt vanzelf terug, met een nieuwe join-time |
Voor de client maakt het niet uit: die is ongeveer even snel terug als met CAPWAP, omdat zijn verkeer niet door de beheertunnel gaat. Het verschil zit in de beheersessie. Met CAPWAP bleef die bij een korte onderbreking staan, met HTTPS valt hij weg en wordt hij opnieuw opgebouwd. Hoe lang dat duurt, hebben we niet precies gemeten.
Met een switch heeft HTTPS dus geen voordeel. Daarom testen we de tweede switch eerst met de statische CAPWAP-opzet uit deze blog, en schakelen we pas naar HTTPS als twee switches elkaar daar in de weg zitten.
Wat vaststaat en wat nog open is
Met een switch werkt de statische opzet over de bridge. De test met twee switches achter twee stations staat nog open, omdat er op 22 november geen tweede switch en station beschikbaar waren.
Wat vaststaat:
- Een FortiSwitch met een handmatig aangemaakte statische uplink-trunk en het adres van de FortiGate vast in zijn config komt zelfstandig online over de bridge, ongeveer drie minuten na een herstart.
- Dat werkt ook als de FortiGate op de standaard LLDP-discovery staat. De aanpassing uit de vorige blog is bij deze opzet niet nodig, en het risico dat een FortiOS-upgrade die instelling terugzet vervalt.
- De FortiGate laat de handmatige config op de switch met rust bij de config-sync.
- Na een factory reset moet je
internalzelf in VLAN 4094 zetten. Zonder die regel zit het beheer van de switch in VLAN 1 en krijgt hij geen adres.
Wat anders uitpakte dan verwacht:
- De FortiGate toont de switch met vlag
2, laag 2, en niet met vlag3. De switch zit via de bridge in hetzelfde segment als de FortiLink-interface. Strikt genomen is dit dus FortiLink op laag 2 met statische discovery, geen FortiLink over laag 3 zoals Fortinet het beschrijft.
Wat nog open staat:
- Twee switches achter twee stations op dezelfde AP: blijven ze allebei stabiel online? Eerst met CAPWAP, en als dat niet stabiel is met HTTPS.
- Blijft FortiSwitch NAC werken? Bij echte laag 3 is dat niet ondersteund; bij deze tussenvorm is het niet getest.
Andy Stevens, CWNE #486 en oprichter van MetaWiFi. Ontwerpt, meet en valideert Wi-Fi netwerken voor bedrijfskritische omgevingen en schrijft daarover op TalkAboutWiFi. Meer over MetaWiFi