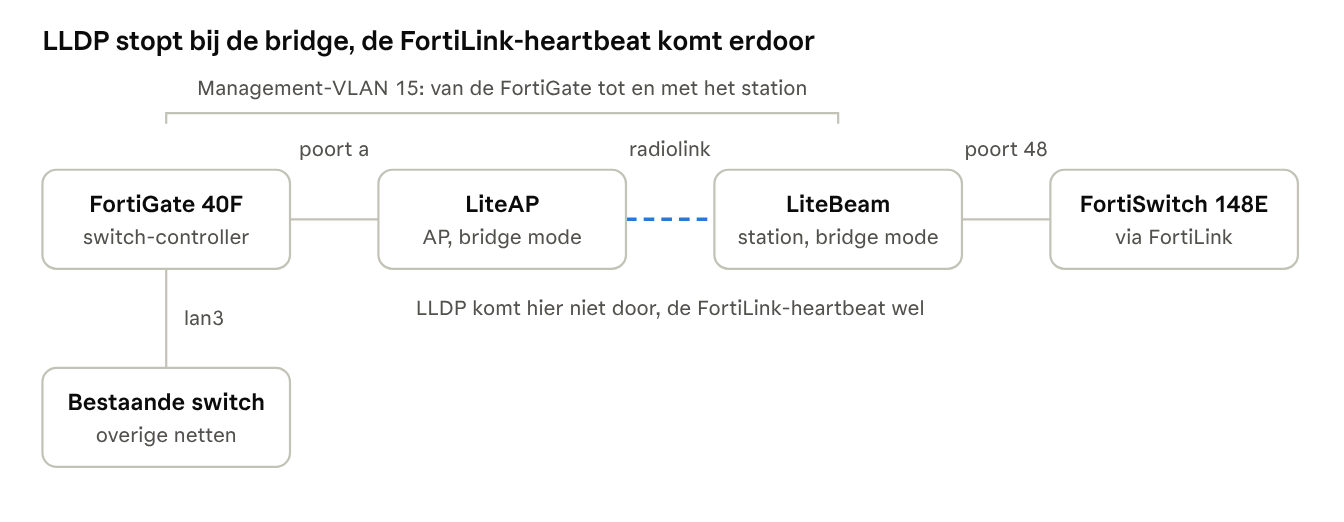
Zet je een Ubiquiti airMAX-bridge tussen een FortiGate en een FortiSwitch, dan blijft de switch met de standaardinstellingen op Offline staan. De oorzaak is een discovery-protocol dat niet door de bridge heen komt, en de oplossing is twee regels CLI en een herstart.
De opstelling
Een FortiGate beheert een FortiSwitch via FortiLink. Normaal zit daar een kabel tussen. Hier staat de switch op een plek waar geen kabel naartoe ligt, en loopt de verbinding over een airMAX PtMP-bridge: een AP aan de kant van de FortiGate en een station aan de kant van de switch, beide in bridge mode.
Rechtstreeks aangesloten werkte de switch zonder problemen. Met de bridge ertussen bleef hij op Authorized/Down staan, terwijl de radiolink zelf prima was.
Waarom het misgaat
FortiLink moet eerst ontdekken dat er een FortiSwitch aan de poort hangt. In recente FortiOS-versies gebeurt dat met LLDP. LLDP-frames gaan naar een link-local adres, en een bridge stuurt die per definitie niet door. Ze zijn bedoeld voor de directe neighbour en komen dus niet verder dan de eerste radio.
Het gevolg zie je aan de switchkant: op de uplinkpoort verschijnt het airMAX-station als LLDP-neighbour, en de FortiGate nooit. Voor LACP geldt hetzelfde, dus een FortiLink-aggregate met LACP komt evenmin over een bridge.
De FortiGate kent ook een oudere discovery-methode, met eigen frames in plaats van LLDP. Die behandelt de bridge als gewoon verkeer, en ze komen er in beide richtingen doorheen.
De oplossing
Zet de FortiLink-interface op de oudere discovery-methode. Split-interface moet daarvoor uit, anders weigert FortiOS de wijziging.
config system interface
    edit "fortilink"
        set fortilink-split-interface disable
        set fortilink-neighbor-detect fortilink
    next
end
Controleer daarna dat de aggregate op static staat en niet op LACP:
show full-configuration system interface fortilink | grep lacp
En dan het deel dat ons de meeste tijd kostte: herstart de switch. Na de wijziging op de FortiGate bleef hij gewoon op Down staan. Pas na een herstart vormde hij de trunk opnieuw, en drie minuten later stond hij op Authorized/Up.
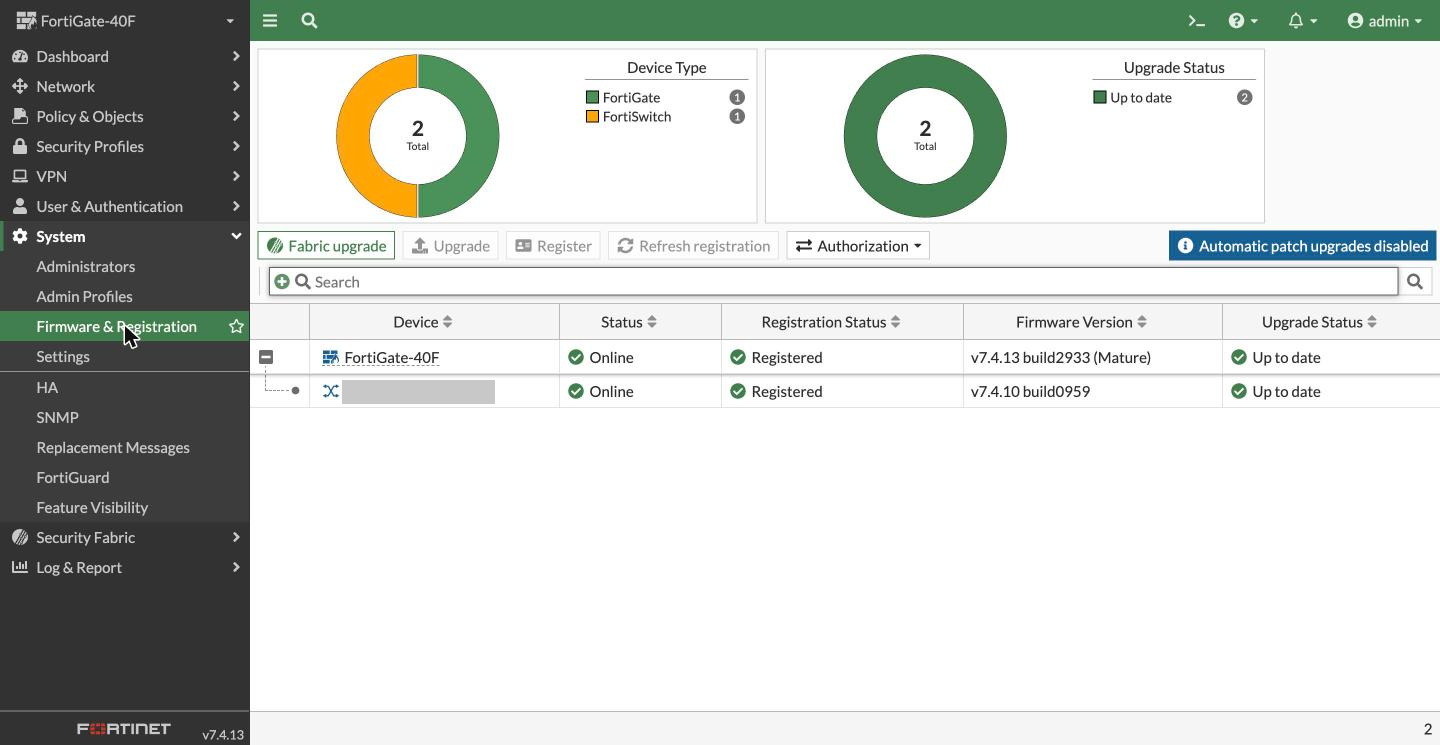
Split-interface uitzetten kan alleen als er een enkele switch aan de FortiLink hangt. Heb je twee uplinks naar verschillende switches, dan is deze route niet geschikt.
Vergeet de radio's niet
Met de switch online ben je er nog niet. De radio's doen hun management standaard untagged, en untagged verkeer op een FortiLink-poort komt in het interne beheernet van FortiLink terecht. Daar zit geen gateway naar de rest van je netwerk, dus de radio's zijn onbereikbaar en vallen uit UISP.
Geef ze een eigen getagd management-VLAN onder de FortiLink-interface, met DHCP:
config system interface
    edit "RADIO-MGMT"
        set ip 192.168.16.1 255.255.255.0
        set allowaccess ping
        set interface "fortilink"
        set vlanid 15
    next
end

config system dhcp server
    edit 0
        set interface "RADIO-MGMT"
        set default-gateway 192.168.16.1
        set netmask 255.255.255.0
        config ip-range
            edit 1
                set start-ip 192.168.16.100
                set end-ip 192.168.16.150
            next
        end
    next
end
In de GUI staat het VLAN daarna onder de FortiLink-interface, met de twee radio's als DHCP-client:
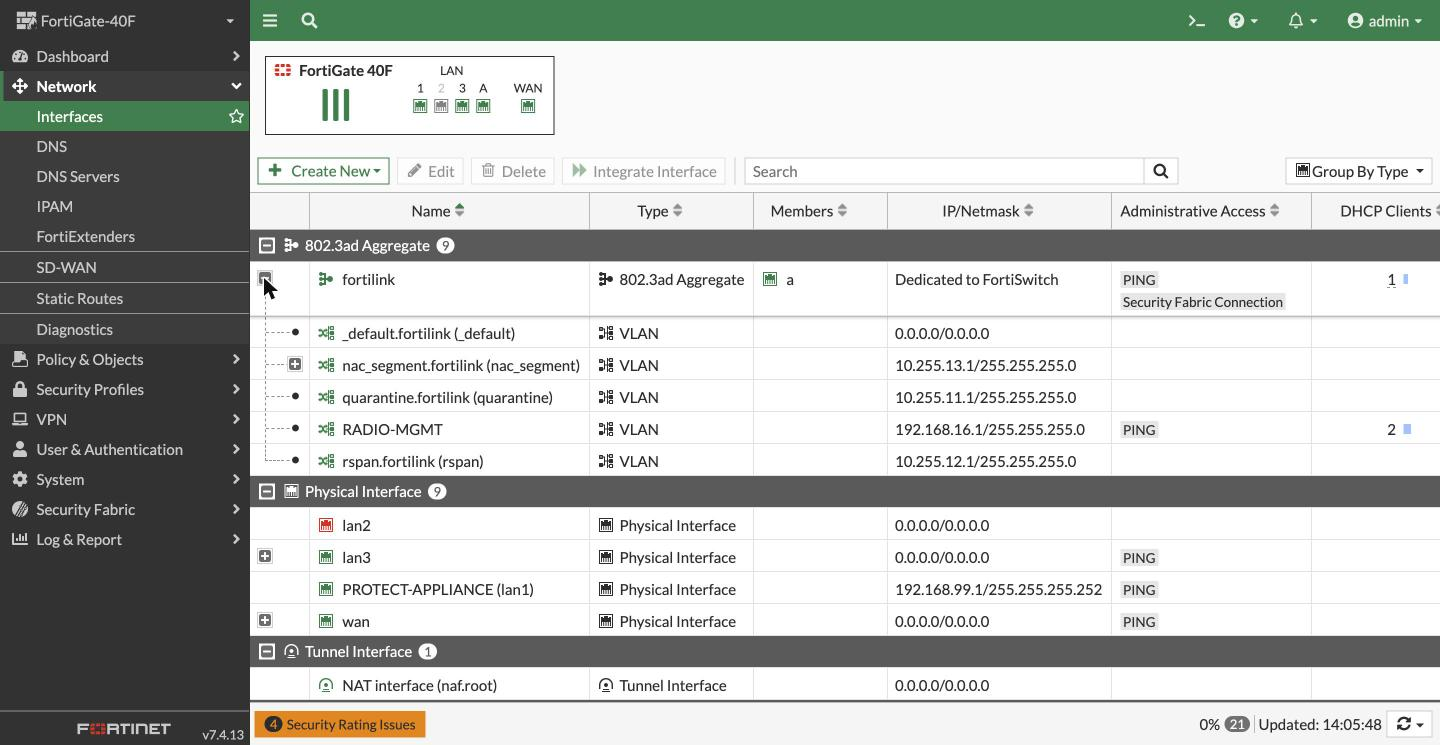
De FortiGate zet dat VLAN getagd op de FortiLink-poort. De AP pakt het direct op, het station krijgt het via de radiolink. De switch speelt daarin geen rol, dus je kunt bij de radio's ook als de switch uit staat.
Op de radio's zelf, in airOS onder Network:
- Management VLAN aan, met het gekozen VLAN-ID.
- Management IP Address op DHCP.
- DHCP Fallback IP op het adres dat je voor die radio reserveert.
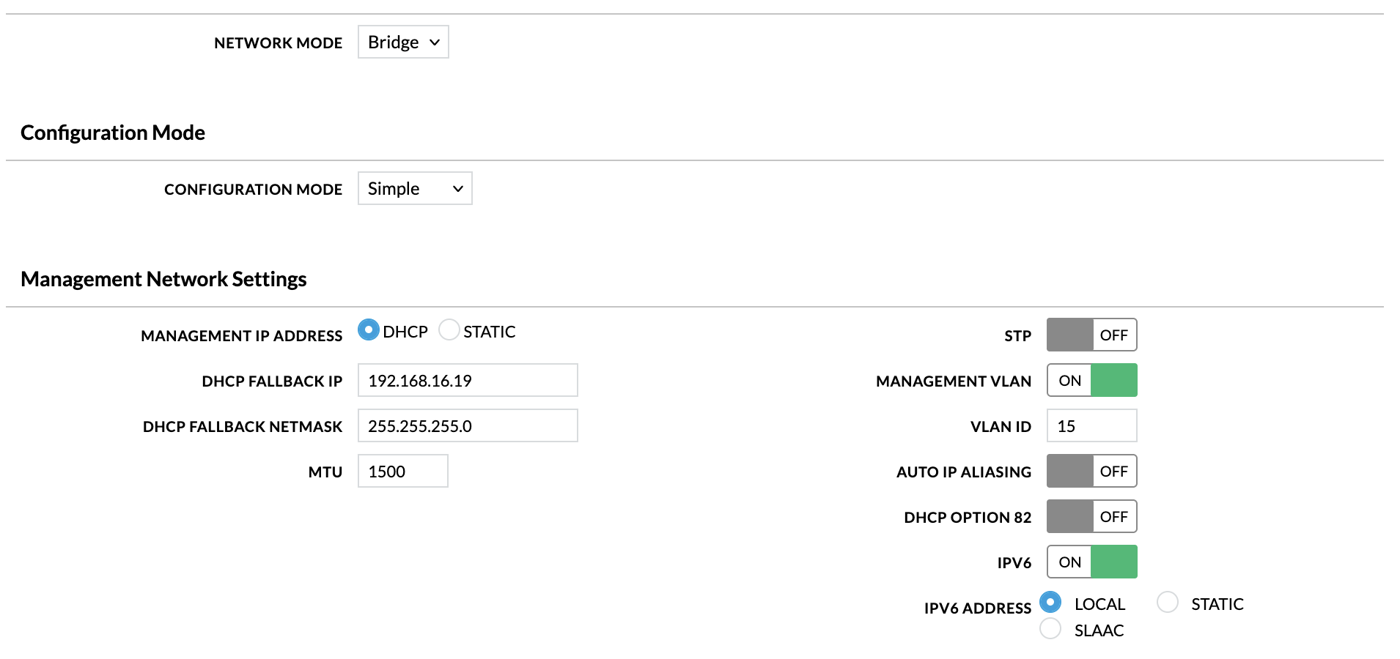
Begin bij het station. Zet je de AP eerst om, dan bereik je het station niet meer vanaf de AP-kant.
Het fallback-adres lijkt een detail, maar zonder valt airOS terug op 192.168.1.20 en hebben beide radio's hetzelfde onvindbare adres zodra DHCP een keer niet antwoordt.
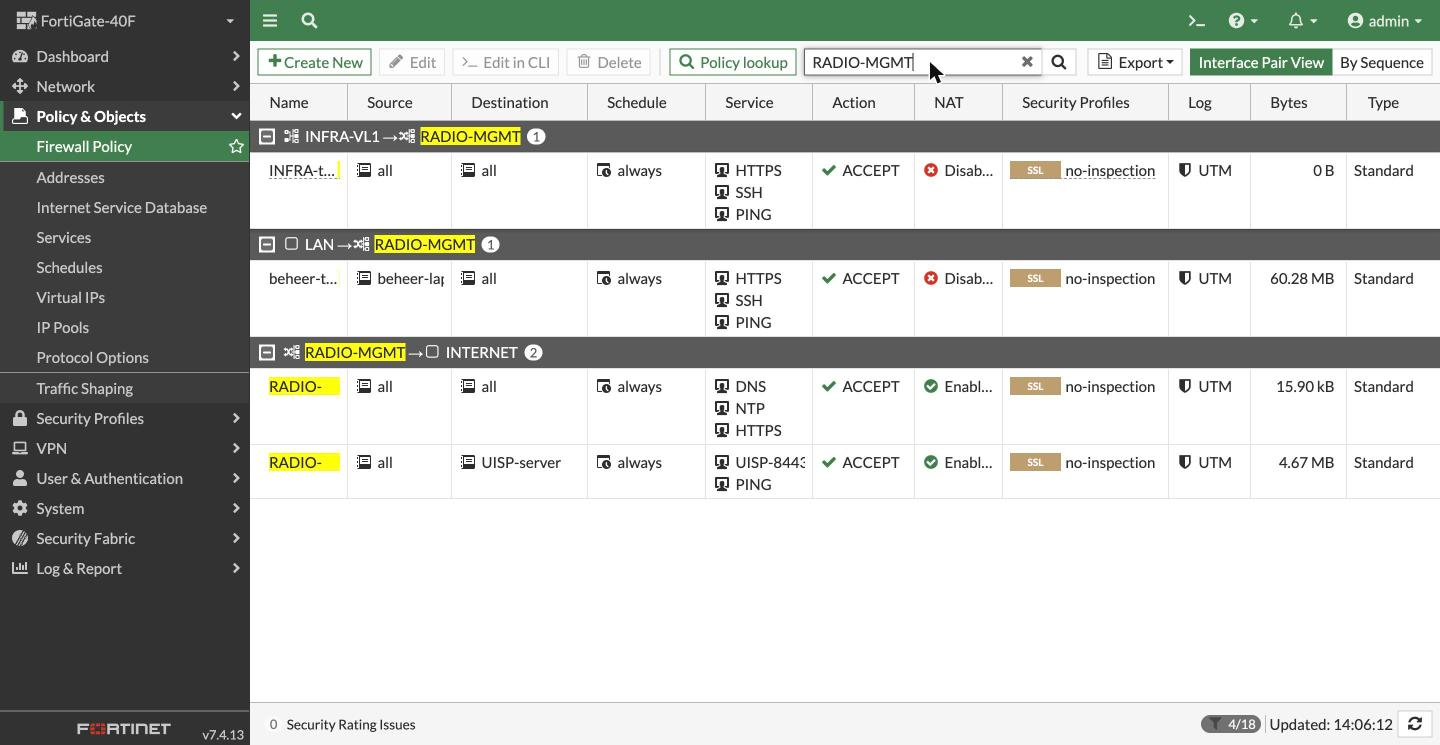
Tot slot hebben de radio's een firewall-policy nodig naar de UISP-server. Ze bouwen die verbinding zelf op, in ons geval op TCP-poort 8443. Welke poort jouw radio's gebruiken zie je in een minuut met een sniffer op het management-VLAN.
De policies voor het management-VLAN zien er dan zo uit:
Meten in plaats van gokken
Twee dingen zetten je bij deze storing op het verkeerde been.
De GUI lijkt te zeggen dat het werkt. De FortiLink-poort is groen en er staat een DHCP-client bij. Maar de poort is groen omdat de AP eraan hangt, en de lease kan dagen oud zijn. De echte status krijg je alleen hiermee:
execute switch-controller get-conn-status
En je kijkt al snel te kort. De switch bouwt in een vaste volgorde op: trunk, DHCP, NTP en dan pas de beheersessie. Dat duurt ongeveer drie minuten na een start. Een sniffer van tien seconden of een statuscheck na een minuut laat dus niets zien, terwijl alles gewoon loopt.
Wil je weten of de switch de FortiGate op laag 2 bereikt, kijk dan op de FortiLink-poort naar de heartbeat:
diagnose sniffer packet <poort> 'none' 4 40
Regels met fortilink pkt betekenen dat de twee elkaar zien. Dan zit het probleem niet in de radiolink.
Test voor je weggaat
Een radiolink valt vroeg of laat een keer weg. Je wilt weten of de switch daarna vanzelf terugkomt, of dat er iemand naartoe moet.
| Test | Resultaat bij ons |
|---|---|
| Kabel 30 seconden los aan de FortiGate-kant | Sessie bleef staan |
| Switch herstarten | Vanzelf online na ongeveer 3 minuten |
| Kabel enkele minuten los, switch blijft aan | Vanzelf online, ongeveer 1 minuut na terugsteken |
Let op bij upgrades
Bij een upgrade naar FortiOS 7.6.1 of hoger zet FortiOS de discovery-modus terug naar LLDP. In deze opstelling valt de switch dan uit. Fortinet beschrijft dat gedrag in een eigen artikel. Controleer de instelling dus direct na de upgrade en plan die op een moment dat je bij de switch kunt.
Fortinet heeft voor een wireless bridge zelf twee andere routes: FortiLink over een point-to-point layer-2 netwerk, met een FortiSwitch aan beide kanten van de bridge, en FortiLink over layer 3. Heb je meer dan een switch achter de bridge of wil je niet afhankelijk zijn van een instelling die bij een upgrade verspringt, dan zijn dat de betere keuzes.
Dit is getest met een FortiGate op FortiOS 7.4.13, een FortiSwitch op 7.4.10 en airMAX AC-radio's op airOS 8.7.25, met een enkele switch achter de bridge.
Andy Stevens, CWNE #486 en oprichter van MetaWiFi. Ontwerpt, meet en valideert Wi-Fi netwerken voor bedrijfskritische omgevingen en schrijft daarover op TalkAboutWiFi. Meer over MetaWiFi