Steeds meer locaties hangen aan een verbinding zonder eigen publiek IPv4-adres: 4G- en 5G-routers, Starlink, en inmiddels ook een deel van de glasvezelaansluitingen. De provider zet er CGNAT tussen, en daarmee verdwijnt de mogelijkheid om van buitenaf bij uw UISP-server te komen. Dit artikel legt uit wat CGNAT met UISP doet, waarom de UISP Console daar het antwoord op is, en waarom u alsnog verliest als u daarna "toch even" een paar poorten openzet.
Wat is CGNAT en hoe merkt u het?
Carrier-Grade NAT is NAT bij de provider. Omdat publieke IPv4-adressen op zijn, krijgt uw router geen publiek adres meer maar een adres uit 100.64.0.0/10, en deelt de provider één publiek adres met honderden klanten. Uitgaand verkeer werkt gewoon. Inkomend verkeer kan de provider nergens heen sturen, dus port forwarding op uw eigen router doet niets: de pakketten komen daar nooit aan.
Herkennen is simpel. Staat op de WAN-poort van uw router een adres dat begint met 100.64 tot en met 100.127, of wijkt het af van het adres dat een site als icanhazip.com laat zien, dan zit u achter CGNAT. Mobiele netwerken van KPN, Odido en Vodafone doen dit standaard, Starlink ook, en bij sommige glasvezelproviders is een publiek adres een betaalde optie geworden.
Hoe UISP-apparaten verbinding maken
Goed nieuws eerst: een airMAX-, Wave- of EdgeRouter-apparaat achter CGNAT is geen probleem. UISP-apparaten bouwen zelf een uitgaande verbinding op naar de UISP-server (de connection string die u bij het adopteren invult, over TCP 443). Uitgaand werkt door CGNAT heen, dus apparaten op een 4G-verbinding of achter de router van een klant melden zich gewoon.
Het probleem ontstaat aan de andere kant: als de UISP-server zelf achter CGNAT staat. Apparaten op andere locaties kunnen de server dan niet bereiken, en u zelf ook niet als u niet op kantoor zit. Klassiek was de oplossing een VPS met publiek adres, of een port forward op kantoor. Het eerste is een server erbij die u moet onderhouden, het tweede kan achter CGNAT niet meer en was, daar komen we zo op, toch al geen goed idee.
Wat de UISP Console oplost
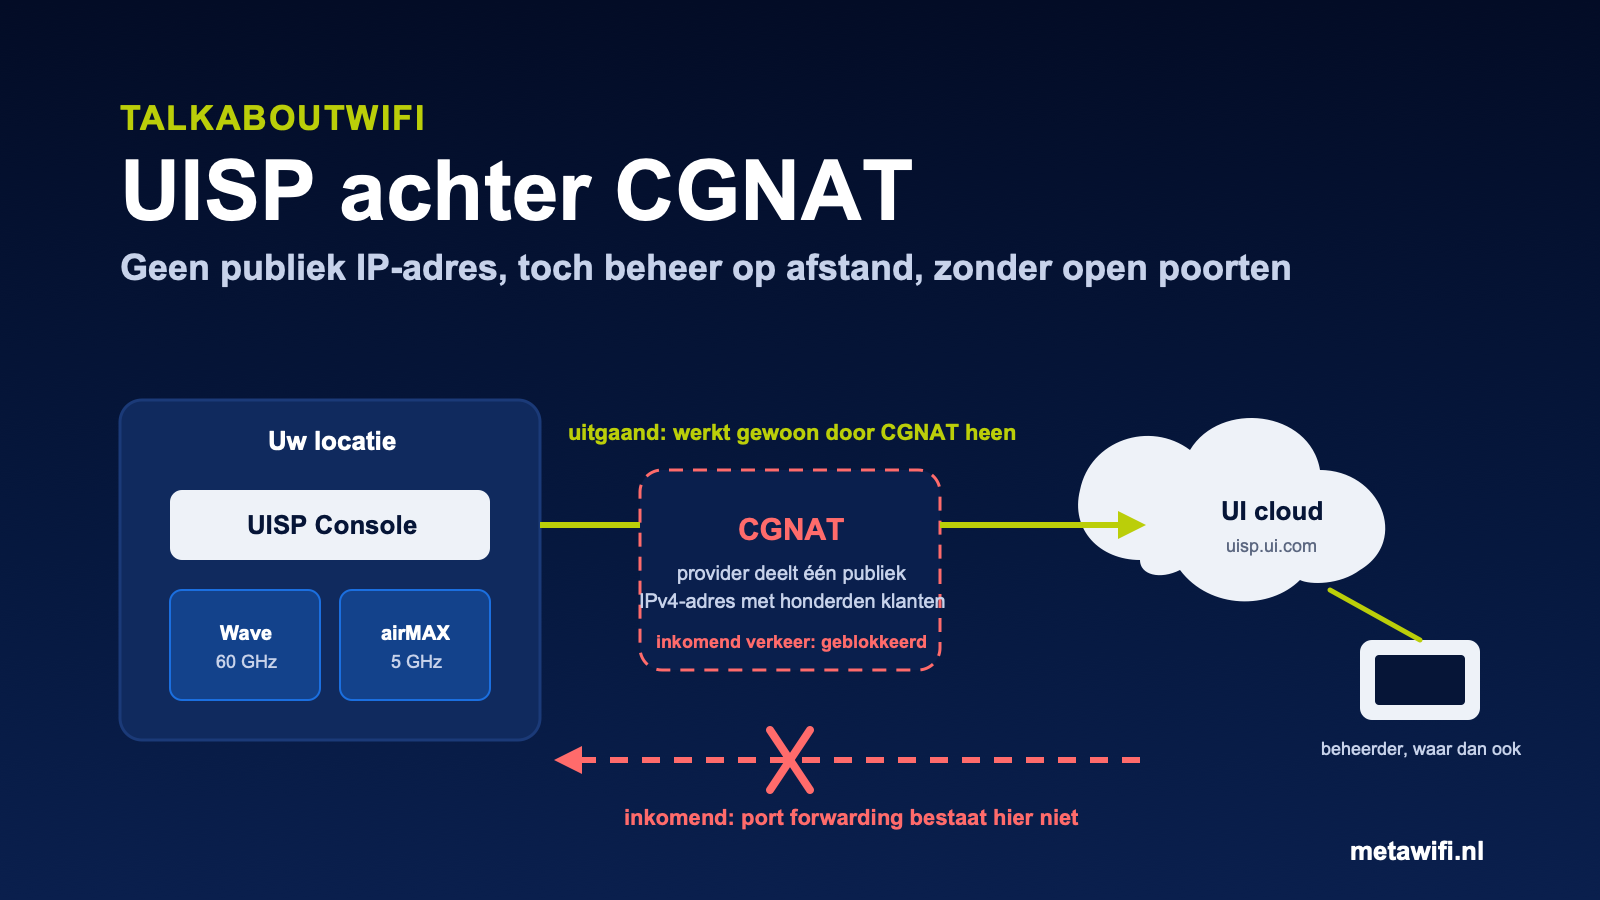
De UISP Console is de appliance van Ubiquiti met UISP voorgeïnstalleerd. Het grootste voordeel achter CGNAT: beheer op afstand loopt via uw UI-account over een uitgaande verbinding naar uisp.ui.com. De console belt naar buiten, u logt in bij Ubiquiti en wordt doorgezet naar de console op uw locatie. Geen publiek IP-adres nodig, geen port forward, geen DynDNS.
De voordelen op een rij:
- Beheer op afstand zonder open poorten. De verbinding gaat van binnen naar buiten, de firewall blijft dicht.
- Tweestapsverificatie op het UI-account. Het inlogscherm van UISP staat niet meer op internet, de toegang loopt via een account met 2FA.
- Geen eigen server. Geen Docker, geen Ubuntu-updates, geen VPS. De console krijgt zijn updates uit de UISP-release.
- Lokale apparaten verbinden lokaal. Alles op dezelfde locatie adopteert via het LAN, zonder dat de server van buiten bereikbaar hoeft te zijn.
- Back-ups buiten de deur. De configuratie van de console staat ook in de cloud, dus een defecte console is een vervanging, geen herbouw.
- Dezelfde console voor router en beheer. De console doet routering, firewall en UISP in één kast, wat op een kleine locatie één apparaat scheelt.
Waar u alsnog verliest: poorten openzetten naar UISP
Met de console in de cloud zou het verhaal hier kunnen eindigen, maar in de praktijk zien we het vaak misgaan op het volgende punt. Er komt een locatie bij op een andere verbinding, de apparaten daar moeten bij de server, en de snelle oplossing is een port forward: 443 naar de console, en terwijl we toch bezig zijn 22 voor SSH en 10001 voor discovery. Daarmee staat de beheeromgeving van uw hele netwerk op internet, en dat is precies waar de verliezen vallen.
UISP is software met een geschiedenis van kritieke kwetsbaarheden; Ubiquiti publiceert er regelmatig security advisories over. Een beheerplatform dat ieder apparaat in uw netwerk kan herconfigureren, is voor een aanvaller het mooiste doel dat er is. De Ubiquiti discovery-poort (UDP 10001) is bovendien al in 2019 wereldwijd misbruikt voor DDoS-versterking, en open SSH op een router trekt binnen een uur de eerste wachtwoordpogingen aan. Dat u via de cloud veilig binnenkomt, helpt niet als de voordeur ernaast openstaat.
Zo houdt u het dicht:
- Geen enkele inkomende poort naar de console op de WAN-kant. Niet 443, niet 80, niet 22, niet 10001.
- Apparaten op andere locaties via een VPN naar de console laten verbinden, bijvoorbeeld een site-to-site WireGuard-tunnel tussen de routers. De apparaten zien de console dan als lokaal.
- Of UISP in de cloud van Ubiquiti (UISP Cloud) als de apparaten echt verspreid staan en een VPN niet past. Dan is de server publiek bereikbaar, maar die is dan van Ubiquiti en wordt door hen gepatcht.
- Discovery, SNMP en SSH alleen op het beheer-VLAN, en op de WAN-kant van elke EdgeRouter en console expliciet geblokkeerd.
- Updates binnen een week na release, voor de console en voor de radio's.
De cloud is een hulpmiddel, geen reddingsboei
Nog één nuchtere opmerking. Toegang via uisp.ui.com betekent dat uw beheertoegang afhankelijk is van Ubiquiti's cloud en van uw UI-account. Een storing bij Ubiquiti, een verlopen 2FA-apparaat of een geblokkeerd account, en u staat buiten terwijl het netwerk gewoon doordraait. Houd daarom altijd een lokaal beheerdersaccount op de console, bewaar de herstelcodes van het UI-account, en zorg dat iemand ter plaatse fysiek bij de console kan. De cloud regelt de dagelijkse toegang; de lokale weg is voor de dag dat het misgaat.
Veelgestelde vragen
Werkt UISP achter CGNAT?
Ja. Apparaten maken uitgaande verbindingen naar de server, dus apparaten achter CGNAT werken altijd. Staat de server zelf achter CGNAT, dan is de UISP Console met remote access via uw UI-account de oplossing, of UISP Cloud.
Heb ik een publiek IP-adres nodig voor de UISP Console?
Nee. De console bouwt een uitgaande verbinding op naar de UI-cloud en is daardoor op afstand te beheren zonder publiek adres en zonder port forwarding.
Welke poorten moet ik openzetten voor UISP?
Bij voorkeur geen. Apparaten op andere locaties verbinden via een VPN, beheerders via het UI-account. Alleen als u bewust kiest voor een publiek bereikbare server is TCP 443 nodig, en dan hoort daar een actueel patchbeleid bij.
Is UISP Cloud veiliger dan een eigen console?
Anders. UISP Cloud is publiek bereikbaar maar wordt door Ubiquiti gepatcht. Een console op locatie is niet bereikbaar van buiten, zolang u er zelf geen poorten naartoe opent.
Wilt u uw UISP-omgeving laten beoordelen, of een straalverbinding met UISP Console laten installeren? Kijk bij straalverbindingen of neem contact op. Over het gedrag van de Wave-radio's zelf schreven we 60 GHz in Europa: regen, DFS en de 5 GHz-backup.
Andy Stevens, CWNE #486 en oprichter van MetaWiFi. Ontwerpt, meet en valideert Wi-Fi netwerken voor bedrijfskritische omgevingen en schrijft daarover op TalkAboutWiFi. Meer over MetaWiFi